Cuenta y equipo · para Anfitriones
Seguridad y privacidad
Datos separados por anfitrión, secretos cifrados, sin datos de tarjeta, documentos privados, borrado automático, EUDI Wallet, supresión RGPD y auditoría.
Separación entre anfitriones #
Cada anfitrión (cuenta) tiene su propia carpeta de datos en el servidor. Las reservas, huéspedes, archivos y ajustes de un anfitrión nunca se guardan junto con los de otro, y cada solicitud se comprueba contra el anfitrión que ha iniciado sesión. Los enlaces para huéspedes, las claves de API y las sesiones solo funcionan para su propio anfitrión.
Pagos #
Los datos de la tarjeta se introducen en las páginas de Revolut o en la ventana de Apple Pay / Google Pay de Revolut. Nunca llegan a nuestros servidores. Las confirmaciones de pago de Revolut se verifican con un secreto de firma propio de cada anfitrión.
Secretos #
Las claves de Revolut, las credenciales de los canales, los tokens de Nuki y los secretos de webhook se guardan cifrados (AES-256-GCM) y se muestran enmascarados en el panel. Las claves de API se guardan solo como hashes: la clave completa se muestra una sola vez.
Contraseñas y sesiones #
Las contraseñas se cifran con scrypt. Las sesiones usan cookies firmadas, HTTP-only y seguras; los cambios pasan por comprobaciones de mismo origen contra ataques entre sitios. Los inicios de sesión fallidos repetidos se limitan.
Datos de los huéspedes #
- Los enlaces para huéspedes son tokens aleatorios largos y se pueden renovar.
- Los códigos de la puerta y el wifi solo se muestran en estancias desbloqueadas, en torno a las fechas de la estancia.
- Las fotos de documentos de identidad y las firmas se guardan de forma privada y solo pueden descargarlas los usuarios del anfitrión que han iniciado sesión.
- EU Digital Identity Wallet (CodeB Wallet – EU Digital Identity Wallet): los huéspedes aprueban expresamente cada solicitud de datos en su monedero; solo se solicitan los campos necesarios para el check-in.
- Los datos de registro alemanes se eliminan automáticamente un año y siete días después de la salida.
- Erase (GDPR) en el directorio de huéspedes elimina la ficha de un huésped y los datos personales del check-in de estancias pasadas (supresión según el RGPD).
Almacenamiento de datos y copias de seguridad #
Los datos se guardan como archivos fuera de las carpetas del servidor web, por lo que nunca pueden descargarse directamente. Cada guardado es atómico y mantiene 10 copias de seguridad rotativas, y los archivos dañados se restauran automáticamente desde la última copia correcta. El operador de la plataforma puede añadir una copia de seguridad diaria cifrada (AES-256, enviada por email o copiada a una segunda ubicación) y un servidor de reserva que recibe cada cambio en segundos; consulta Copias de seguridad y alta disponibilidad.
Registro de auditoría #
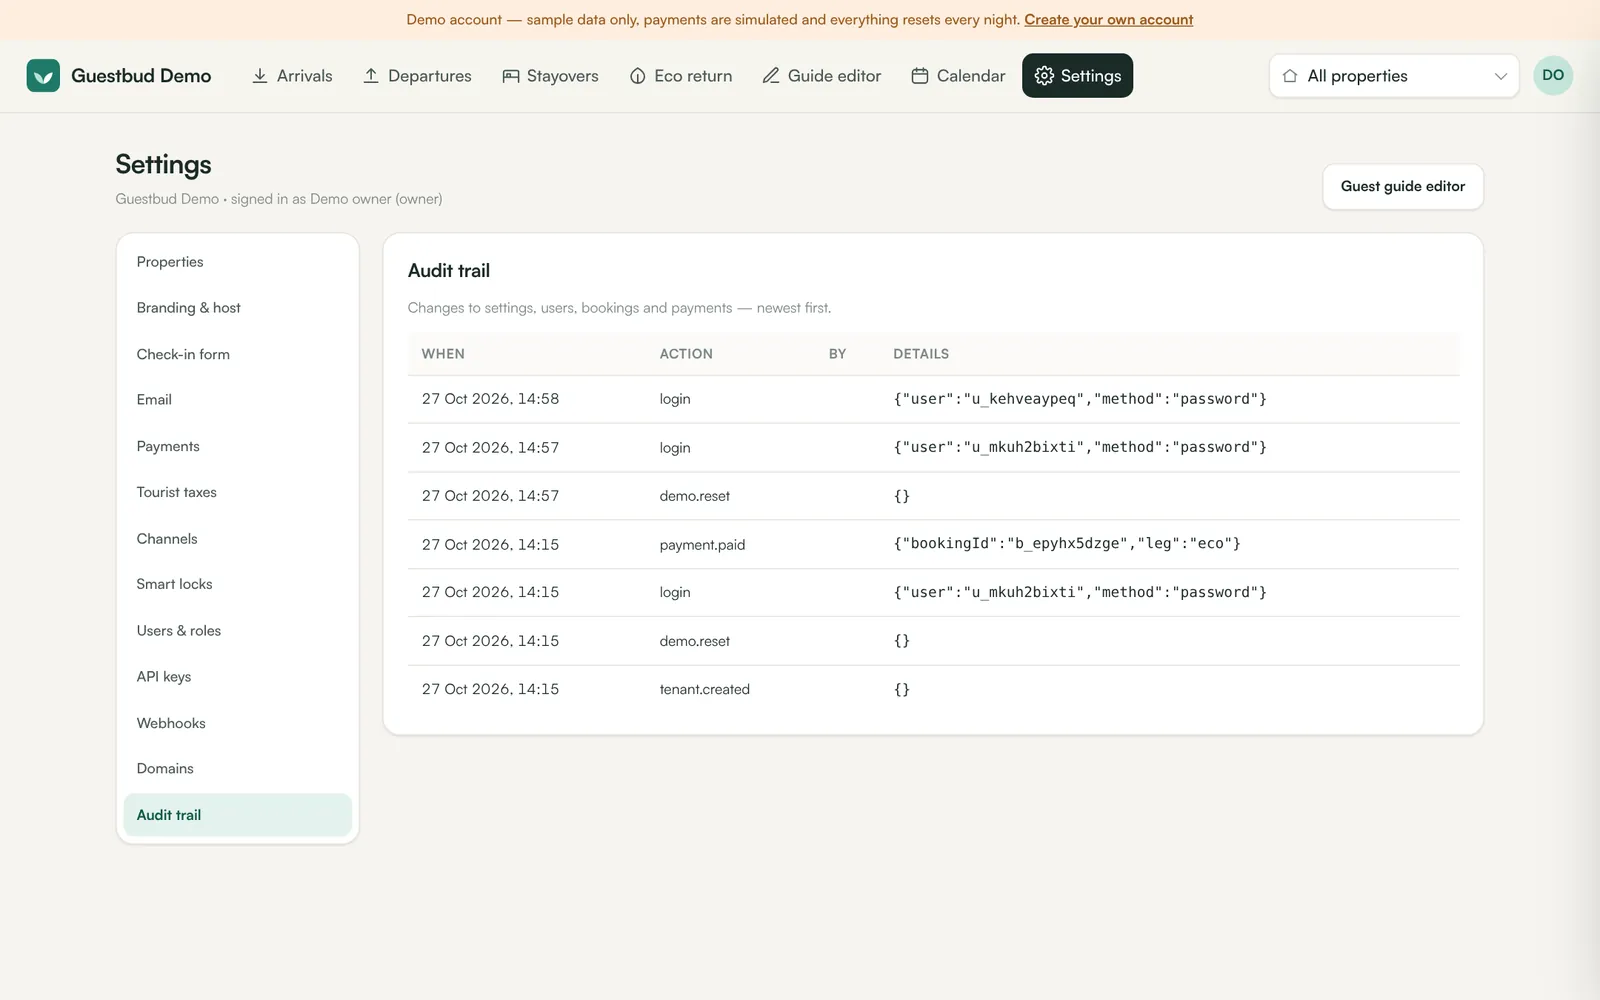
Los cambios en ajustes, usuarios, reservas y pagos se registran con quién y cuándo (Settings → Audit trail). Las sesiones de soporte del operador de la plataforma también se registran.
Preguntas frecuentes #
¿Dónde se alojan los datos? #
En el servidor del operador de la plataforma. Pregunta al operador por la ubicación y por su contrato de encargo del tratamiento de datos.
¿Puedo exportar mis datos? #
Sí: las reservas en CSV desde las listas, la declaración a la MTA, el informe de tasa turística y todo a través de la API.