Konto & Team · für Gastgeber
Sicherheit und Datenschutz
Getrennte Daten pro Gastgeber, verschlüsselte Geheimnisse, keine Kartendaten, private Ausweise, automatische Löschung, DSGVO und Audit-Protokoll.
Trennung zwischen Gastgebern #
Jeder Gastgeber (Mandant) hat einen eigenen Datenordner auf dem Server. Buchungen, Gäste, Dateien und Einstellungen eines Gastgebers werden nie zusammen mit denen eines anderen gespeichert, und jede Anfrage wird gegen den angemeldeten Gastgeber geprüft. Gästelinks, API-Schlüssel und Sitzungen funktionieren nur für den jeweils eigenen Gastgeber.
Zahlungen #
Kartendaten werden auf den Seiten von Revolut oder im Apple-Pay-/Google-Pay-Fenster von Revolut eingegeben. Sie erreichen unsere Server nie. Zahlungsbestätigungen von Revolut werden mit einem Signaturgeheimnis pro Gastgeber verifiziert.
Geheimnisse #
Revolut-Schlüssel, Kanal-Zugangsdaten, Nuki-Tokens und Webhook-Geheimnisse werden verschlüsselt (AES-256-GCM) gespeichert und im Dashboard maskiert angezeigt. API-Schlüssel werden nur als Hash gespeichert – der vollständige Schlüssel wird einmal angezeigt.
Passwörter und Sitzungen #
Passwörter werden mit scrypt gehasht. Sitzungen verwenden signierte, HTTP-only- und Secure-Cookies; Änderungen durchlaufen Same-Origin-Prüfungen gegen Cross-Site-Angriffe. Wiederholte fehlgeschlagene Anmeldungen werden gebremst.
Gästedaten #
- Gästelinks sind lange Zufalls-Tokens und können erneuert werden.
- Türcodes und WLAN-Daten werden nur bei freigeschalteten Aufenthalten und rund um die Aufenthaltsdaten angezeigt.
- Ausweisfotos und Unterschriften werden privat gespeichert und können nur von angemeldeten Benutzern des Gastgebers heruntergeladen werden.
- EU Digital Identity Wallet (CodeB Wallet – EU Digital Identity Wallet): Gäste bestätigen jede Datenanfrage ausdrücklich in ihrer Wallet; angefragt werden nur die für den Check-in nötigen Felder.
- Deutsche Meldedaten werden ein Jahr und sieben Tage nach der Abreise automatisch gelöscht.
- Erase (GDPR) im Gästeverzeichnis entfernt den Datensatz eines Gastes und die persönlichen Check-in-Daten vergangener Aufenthalte (Löschung nach DSGVO).
Datenspeicherung und Backups #
Die Daten werden als Dateien außerhalb der Ordner des Webservers gespeichert und können daher nie direkt heruntergeladen werden. Jeder Speichervorgang ist atomar und hält 10 rollierende Backups vor; beschädigte Dateien werden automatisch aus dem letzten intakten Backup wiederhergestellt. Der Plattformbetreiber kann ein tägliches verschlüsseltes Backup (AES-256, per E-Mail versendet oder an einen zweiten Ort kopiert) und einen Standby-Server einrichten, der jede Änderung innerhalb von Sekunden erhält – siehe Backups und Hochverfügbarkeit.
Audit-Protokoll #
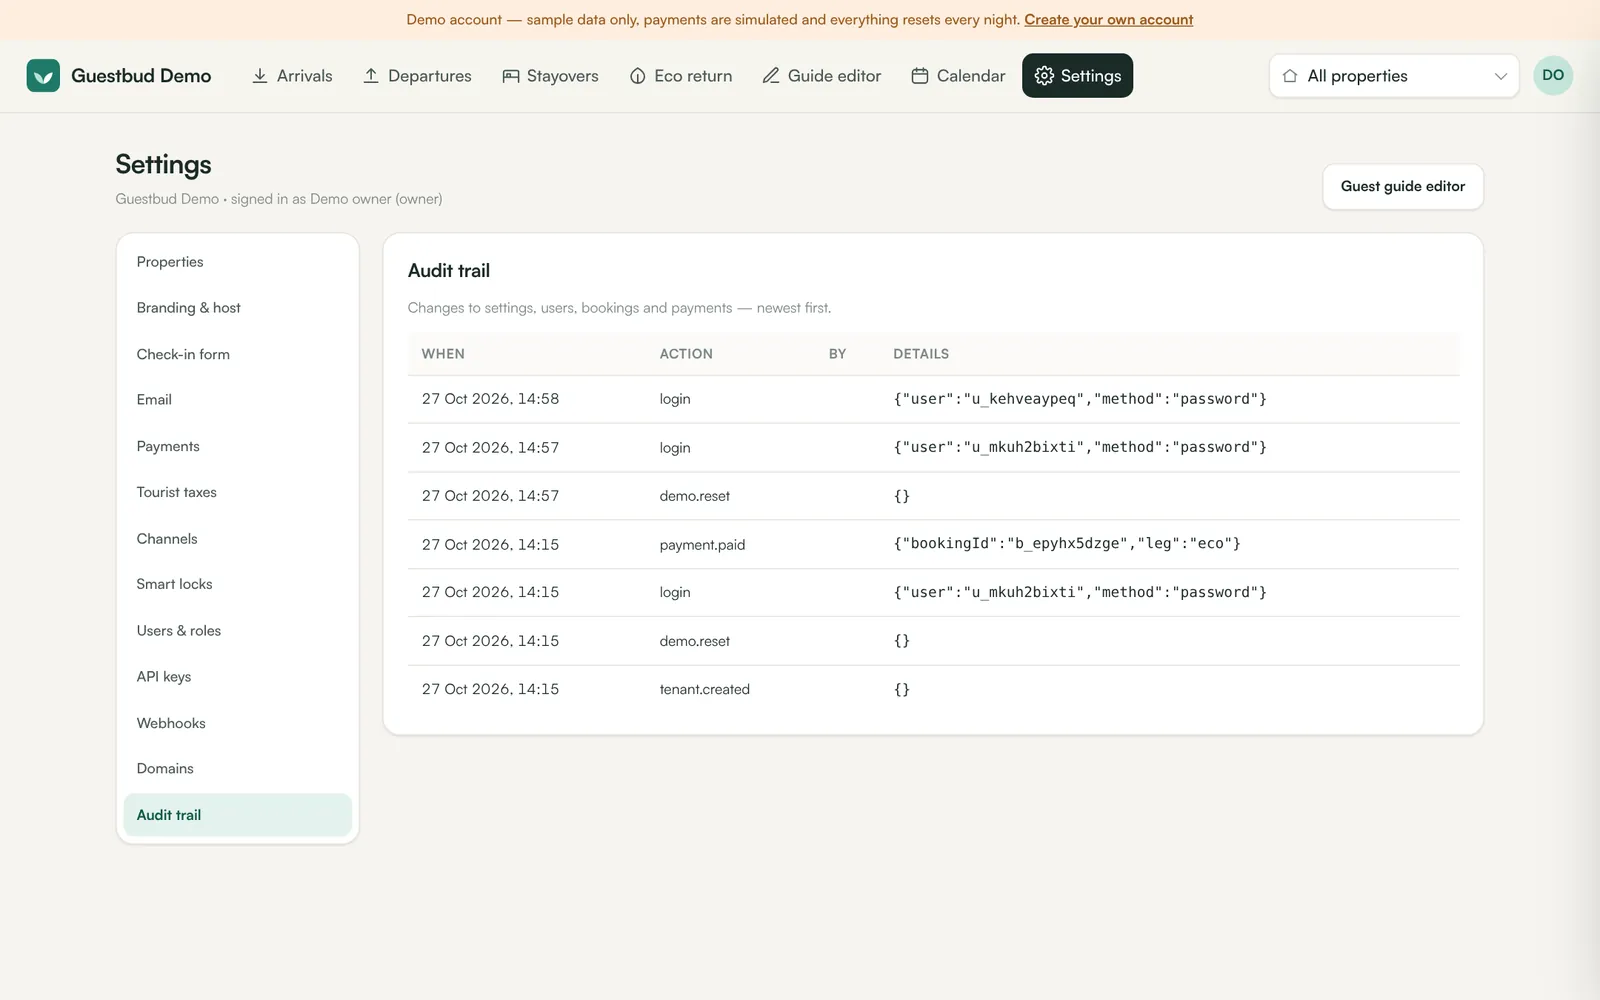
Änderungen an Einstellungen, Benutzern, Buchungen und Zahlungen werden mit Person und Zeitpunkt protokolliert (Settings → Audit trail). Auch Support-Sitzungen des Plattformbetreibers werden protokolliert.
Häufige Fragen #
Wo werden die Daten gehostet? #
Auf dem Server des Plattformbetreibers. Fragen Sie den Betreiber nach dem Standort und seinem Auftragsverarbeitungsvertrag.
Kann ich meine Daten exportieren? #
Ja – Buchungen als CSV aus den Listen, die MTA-Meldung, den Touristensteuer-Bericht und alles über die API.